
Cómo definir el alcance de un MVP SaaS multi-tenant rápidamente
Descubra cómo definir el alcance y construir un MVP SaaS multi-tenant rápidamente. Conozca los secretos de rendimiento de bases de datos, optimizaciones de costes en AWS y decisiones clave de arquitectura respaldadas por datos de ingeniería.
Publicado el 27 de octubre de 2026 · Actualizado el 27 de octubre de 2026
Aprender a definir el alcance de un MVP SaaS multi-tenant requiere equilibrar la velocidad de lanzamiento con los límites arquitectónicos clave. Un MVP SaaS multi-tenant es un producto de software que da servicio a varias organizaciones de clientes dentro de un mismo entorno de aplicación compartido, manteniendo los datos de cada cliente estrictamente aislados. Los MVP SaaS B2B multi-tenant estándar suelen costar entre 30 000 $ y 70 000 $ y tardan de 5 a 12 semanas en entregarse cuando los construyen equipos de ingeniería experimentados [2]. Para definir el alcance de un MVP SaaS multi-tenant de forma eficaz sin agotar el capital, los fundadores deben limitar las funciones iniciales a los flujos de trabajo principales de los usuarios, el control de acceso basado en roles (RBAC), la facturación por suscripción con Stripe, los paneles de administración y el aislamiento fundamental de los tenants [2][7]. Posponer las integraciones personalizadas complejas y las funcionalidades sin conexión evita el desgaste prematuro del capital operativo (runway), ya que quedarse sin fondos causa el 70 por ciento de los fracasos de las startups respaldadas por capital de riesgo debido a un alcance sobredimensionado [7]. Si desea validar su idea rápidamente con una agencia de desarrollo europea con experiencia, puede get a quote de nuestro equipo de ingeniería acelerado por IA en AppBrewers para lanzar su plataforma en cuestión de semanas. ## ¿Qué funciones clave forman parte del alcance de un MVP SaaS multi-tenant? Al definir el lanzamiento inicial de una plataforma SaaS multi-tenant, la expansión incontrolada del alcance (scope creep) es la mayor amenaza para la supervivencia. Datos de CB Insights revelan que el 70 por ciento de las startups respaldadas por capital de riesgo que fracasan se quedan sin capital, siendo la sobredefinición de funciones no esenciales antes de validar la demanda del mercado el principal detonante [7]. Para mantener el impulso operativo y proteger su runway, el alcance base de un MVP SaaS B2B debe incluir estrictamente: - Espacios de trabajo clave por tenant: Entornos organizativos dedicados donde los usuarios de una misma cuenta colaboran [2].
- Control de acceso basado en roles (RBAC): Capas de permisos que garantizan que administradores, miembros del equipo y usuarios invitados accedan a los recursos adecuados [2].
- Facturación por suscripción con Stripe: Aprovisionamiento automatizado de tenants vinculado a planes de pago por niveles [2].
- Paneles de administración: Controles de superadministrador para que los propietarios de la plataforma supervisen el estado, gestionen tenants y procesen reembolsos [2].
- Integraciones de terceros fundamentales: Comunicaciones transaccionales esenciales, como servicios de correo electrónico o mensajería [2]. Las funciones avanzadas como la marca blanca personalizada, los desarrollos móviles nativos, la sincronización sin conexión y el inicio de sesión único (SSO) empresarial deben posponerse hasta que se valide la demanda de los usuarios [7]. Consulte nuestros artículos relacionados para obtener más información sobre la gestión de pipelines de desarrollo de MVP. ## ¿Cómo influyen las decisiones de arquitectura en los costes y plazos de un MVP SaaS? Las decisiones arquitectónicas tomadas durante la fase de definición del alcance determinan tanto los gastos de desarrollo inmediatos como los costes operativos continuos. Crear una arquitectura SaaS multi-tenant compartida reduce drásticamente las facturas de infraestructura en la nube en comparación con los despliegues multi-instancia. Por ejemplo, migrar de una arquitectura multi-instancia con 200 stacks dedicados de clientes a una arquitectura multi-tenant compartida redujo los costes mensuales de infraestructura de AWS en un 78 por ciento, reduciendo los gastos de 45 000 $ a 10 000 $ al mes [1]. Las capas de aplicación compartidas que se ejecutan en cómputo con escalado automático y clústeres de bases de datos consolidados eliminan el sobrecoste de recursos duplicados al tiempo que conservan la seguridad mediante el aislamiento basado en tokens [1].
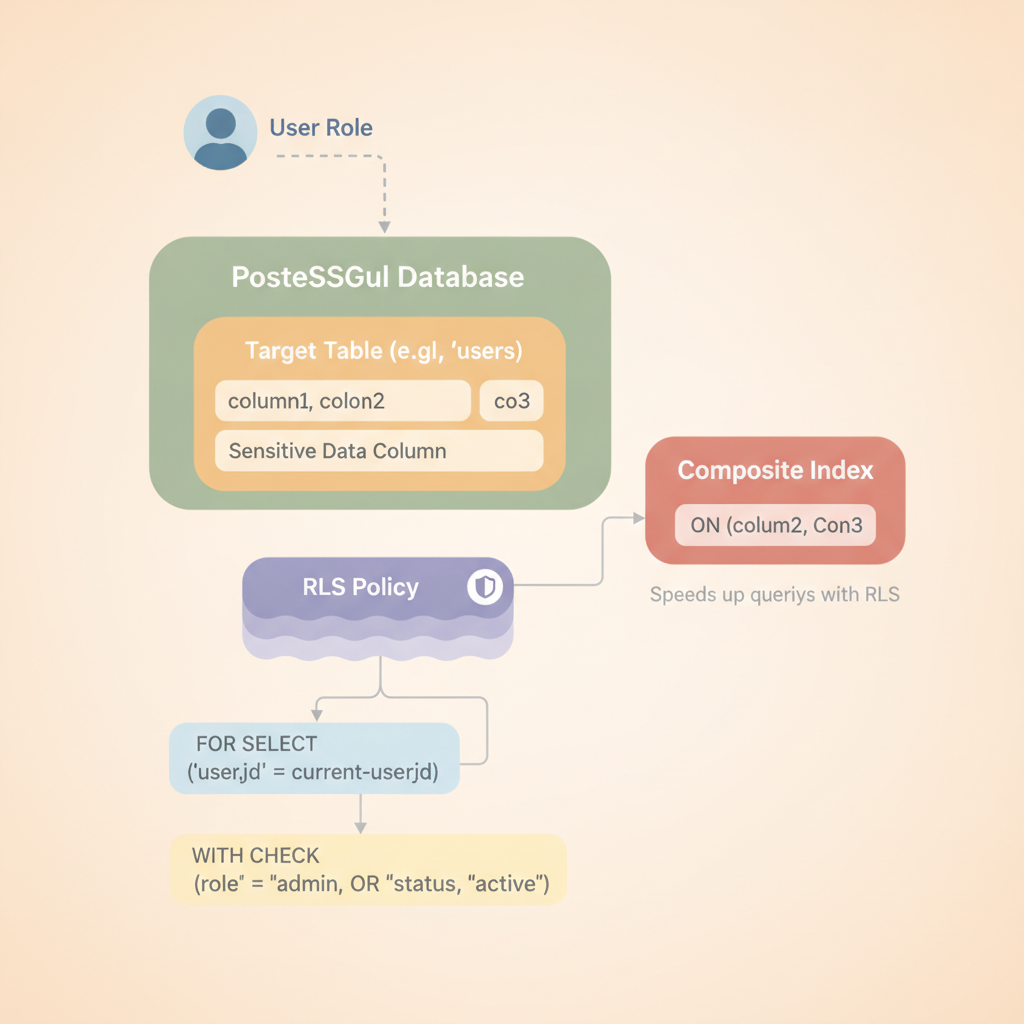
 ## Cómo diseñar una arquitectura de base de datos multi-tenant para escalar Las decisiones de arquitectura de base de datos rigen tanto la seguridad como la velocidad de la aplicación a medida que aumenta el número de tenants. Los ingenieros suelen debatir entre el aislamiento de esquema por tenant (schema-per-tenant) y el aislamiento agrupado a nivel de fila (pooled row-level). Las arquitecturas de esquema por tenant funcionan bien al principio, pero se topan con graves cuellos de botella de escalabilidad operacional una vez que una plataforma SaaS supera los 200 o 300 tenants [4]. En este umbral, ejecutar migraciones de esquema, gestionar pipelines de CI/CD y gestionar copias de seguridad automatizadas de la base de datos se vuelve prohibitivamente lento y frágil [4]. Para mantener la escalabilidad a largo plazo, los equipos de ingeniería recurren al aislamiento agrupado a nivel de fila mediante Row-Level Security (RLS). - Velocidad de Row-Level Security en PostgreSQL: Las pruebas de rendimiento en PostgreSQL 17 con dos millones de filas mostraron que las políticas RLS estándar con un indexado adecuado ejecutaron consultas en 0,30 milisegundos para tenants medianos, igualando el rendimiento del filtrado manual de tenants [3].
- Optimización con índices compuestos: Las tablas de bases de datos multi-tenant sufren una severa degradación del rendimiento a partir de 500 000 filas, a menos que se creen explícitamente índices compuestos con el identificador del tenant como columna principal en el formato (tenant_id, target_column) [5]. Colocar tenant_id en primer lugar garantiza que el planificador de consultas realice escaneos de índices dirigidos y rápidos en lugar de escaneos completos de tablas [5].
- Agrupación de conexiones (Connection Pooling): Los límites de conexión de la base de datos, en lugar de la capacidad de CPU o memoria, representan el principal punto de fallo a medida que crece el número de tenants [10]. Se requieren proxies centralizados como PgBouncer o Amazon RDS Proxy para evitar el agotamiento de conexiones durante los picos de tráfico concurrente [10].
 ## Guía paso a paso: cómo definir el alcance y construir su MVP SaaS Seguir un enfoque sistemático garantiza que su MVP multi-tenant llegue al mercado dentro del presupuesto y en el plazo previsto. - Paso 1: Mapear los flujos de trabajo principales del usuario. Concéntrese estrictamente en la única acción crítica que realiza un cliente para obtener valor en su aplicación [7].
- Paso 2: Establecer la estrategia de aislamiento. Elija un aislamiento de base de datos agrupado con gestión de contexto basada en tokens desde el principio para evitar reescrituras complejas más adelante [1][3].
- Paso 3: Implementar cómputo gestionado en la nube. Utilice innovaciones de cómputo serverless, como el modo de aislamiento nativo de tenants de AWS Lambda, que ejecuta las invocaciones de funciones en entornos de ejecución independientes por tenant sin necesidad de código de enrutamiento personalizado [8].
- Paso 4: Configurar niveles de suscripción. Integre Stripe para la gestión automatizada del ciclo de vida, desde el registro hasta la cancelación [2].
- Paso 5: Aplicar protecciones en la base de datos. Configure el indexado compuesto en (tenant_id, target_column) e instale PgBouncer para la gestión de conexiones antes de la incorporación pública de usuarios [5][10]. En About AppBrewers, nuestro equipo de desarrollo europeo utiliza flujos de trabajo de IA agéntica para construir arquitecturas multi-tenant de nivel de producción en semanas en lugar de meses. ## Cómo evitar costosas reescrituras arquitectónicas al escalar Cerrar acuerdos empresariales de alto valor a menudo requiere ofrecer opciones de alojamiento aisladas. Sin embargo, rediseñar a posteriori la arquitectura de una aplicación SaaS multi-tenant agrupada para dar cabida a clientes corporativos que exigen silos dedicados de un solo tenant puede requerir hasta seis meses de trabajo de desarrollo si los límites de los tenants no se planificaron desde el primer día [6]. Para evitar esta fricción, alinee la arquitectura de su aplicación con la AWS Well-Architected SaaS Lens, que recomienda una estrategia de aislamiento de tres niveles [6][9]: - Nivel de pool compartido: Aplicación a nivel de fila agrupada de bajo coste, ideal para niveles básicos de autoservicio o pymes [9].
- Nivel de patrón puente (Bridge Pattern): Esquemas o espacios de nombres independientes dedicados a cuentas del mercado medio que requieren un aislamiento parcial [9].
- Nivel de silo: Cuentas de AWS o instancias de VPC totalmente dedicadas, diseñadas para un cumplimiento estricto y seguridad empresarial [9][13]. Admitir patrones de aislamiento por niveles dentro de un código base unificado permite a su empresa SaaS satisfacer los requisitos de clientes corporativos de gran valor sin tener que mantener códigos base fragmentados [9].
 ## Preguntas frecuentes ### ¿Cuánto cuesta construir un MVP SaaS multi-tenant?
El desarrollo de un MVP SaaS multi-tenant suele tardar entre 5 y 12 semanas para un equipo de desarrollo experimentado [2]. Los plazos se mantienen predecibles cuando los fundadores limitan el alcance inicial estrictamente a los flujos de trabajo esenciales y evitan funciones empresariales prematuras [7]. ### ¿Es PostgreSQL Row-Level Security lo suficientemente rápido para un SaaS multi-tenant?
Sí, las pruebas de rendimiento en PostgreSQL 17 con dos millones de filas demuestran que las políticas de Row-Level Security (RLS) ejecutan consultas en 0,30 milisegundos para tenants medianos [3]. Esto iguala la velocidad del filtrado manual sin penalización de rendimiento, siempre que las políticas eviten subconsultas no indexadas [3]. ### ¿Cuándo debería una aplicación SaaS abandonar la arquitectura de esquema por tenant?
Las plataformas SaaS se topan con graves cuellos de botella de escalabilidad operacional con las arquitecturas de esquema por tenant una vez que superan los 200 a 300 tenants [4]. La transición a un patrón de aislamiento agrupado a nivel de fila elimina las largas migraciones de esquema y la ralentización de los pipelines de CI/CD [4]. ### ¿Cómo prevenir la degradación del rendimiento de las consultas en bases de datos multi-tenant?
Para evitar la degradación de las consultas a partir de 500 000 filas, se deben crear índices compuestos con el identificador del tenant como columna principal, con el formato (tenant_id, target_column) [5]. Esto permite que el planificador de consultas de la base de datos ejecute escaneos de índices dirigidos en lugar de costosos escaneos completos de tablas [5]. ### ¿Cuál es la mejor estrategia para gestionar solicitudes de aislamiento de tenants empresariales?
Siguiendo el AWS Well-Architected SaaS Lens, los equipos deben implementar una estrategia de aislamiento de tres niveles: pool compartido para pymes, esquemas independientes para clientes del mercado medio y cuentas de AWS o VPCs dedicadas para niveles corporativos [9]. Planificar este patrón por niveles desde el principio evita hasta seis meses de reescrituras de código en el futuro [6]. ### ¿Por qué fallan las conexiones a la base de datos al escalar plataformas SaaS multi-tenant?
Los límites de conexión a la base de datos son el principal punto de fallo durante la expansión de tenants, ya que las conexiones individuales agotan rápidamente los límites del pool disponible [10]. La implementación de proxies de conexión centralizados como PgBouncer o Amazon RDS Proxy resuelve este problema gestionando eficientemente los picos concurrentes [10]. ## Fuentes [1] dev.to — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQH0puc769TYO0fedRU8w5DgGa-d7b3v0tP1WSyL1xQ7e-PNzJTpMU8TQycttHn5pI1x9qAd_mf9ZYNKXHvmCQHDJEDskIvBoMpvfiri3I_yHjAGzm7X6PLlDSOGg3ZsR0lTv2Ee6BlTNNuzuy6Cv9GZ-k7-vMrxDie5HOUGrx2zFxy4ILFrsL3ITuXnKNeng5AC7eq5yax9l6N3n5sR84BYN8n8qo6IS8HkIzhS7bq6-sGsTw==
- coheser.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQFh940hdceZSH0fvx7OGQV-xMRYMoXsRobAnWEUCnIMd0SOCcS09CjBXqilQePwyIh78x8FmYDfY0X1BfkskEdoyxfFAQeQsURUfJUBDfmPF1DDdBHbPx9Vk68QafwqoFRENxWzjdG11O9XrUo5
- 52s-solutions.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQFFKTZYBAP1h97j4I7gZuo8e5CZjbe157DO2BTlBxqjaddcvcn1jPAjfc2E_64Nt022P6Vmbaj8QEO3FBoYQ9KdhUtXtb1x9jZOVNXUiijVjded_49GGrzrPys0iBjb05bWJs6gClVpt6tvxukXb5lLC0w=
- now-next.nl — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQEZgW3IAJw2Ht5nLRpkDVQc3-TbMaQ0A1qQj7qS4Q5Zd7jBfh1t85wKTpJtEe8zPiHm5aRwt0-HymGi4a-Vdb4E-5Mj8BogqF_X6z_OU3NFQf8DfazGOzuXX1N1OdJMjQYdMxQDRruNI-bl5PdbWKd9p3hoOQ8stoHC-RWn6T6axw==
- dev.to — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQHnoVOaewYCqVPc31Rq3HSDOnGQDQS3DuWRALA3ZEdOhXBRESVyzphPq27F-7fgjkooH2yj_DdkSo8I5FbkAG2w57zqGXJj2zwQXPyu3zeMFgPwfCyntz8rVDlnltEqBOt8eQplGLohm4BGk5uFMGGE2Sn08H2p77Vfuj5f42-ZEpQn7os2Uk3AXF0akLO-9pDKXg==
- zyptr.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQFZ71JljXh9HZ1cMDuvLkwWZpABIXLrcMF99K1x2iK1TU1t9kZ_MPL8TTWD2sznBzG4AgcLKMQ1eEH39gE1alM35VH_Gg6RzcsrYIW8BbDWdmOeFcnvgjb53zwe5b0b-j1_2_VpMS6e_dRD7axiZCAYvhL7p79xhPJp
- medium.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQHL06s1OjQS3byBda60VmVsd7GC8kQIvEhktnzyhNL-82rghbmOIzNcB5vO3Nks0IEkDyUbGpXqBZzYjq8bxsefPhWxKldnf_-IhGza9e5ztsS9hFyavJCujL2uavhvSdAq8qgaudty34eSzWF6lyTHt_dJyASUb4xNskAyg2rTg3Yh7I5x4t5uu2TH_AGYyw50WHarVII=
- techpuvi.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQHywje4VuDSDvgJEY_4XPoEJuNSTbB0ecGI6fp50D-JINTHmDbXc_0h86oJMi60GZTM4_CA0Iw_ZrURbg8sG6oCmZSoxLiPSn2PrwM3iqvnPzxhF9B-Y6RIZuFxnohca1_L29Pl7_kex3lw8SrrHIrVDXBOntpUKuw=
- amazon.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQEyTEpwwBI07RBkeg4MVKQQlDq7npKrDCNx7_RkNOHg2O9Op_y0Vawi1WYjHk6XG6k88HUBrctOAeWRdZ__q1mxWH9OotPJhnfFqYAPU7fVODUH2U8ygFkS9uZM12827IMmOjRASHIVjytl9eAQETAgAeuZCKZOdWe6Hug=
- amazon.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQHa_VxyPc4TKkbtGpXVTZMpmpuvsmiJt0FLSNOUQoqHsIuAKTkpFD8gNP3PeE9CJwhZEnV_XFv6LFZbGLFGgzYa6xbGALO4Qh_XWwc-powWXNs_kx3h_QJBCm2BVz8fkCTZRgQxm4Gm6EiONnF3v5bpDwdT0NDwn0xWu_B0
- amazon.com — https://vertexaisearch.cloud.google.com/grounding-api-redirect/AUZIYQFe5OQsPOl9QurcdpHlF9vUHcD0DHSFaa8no9qy51Z9f0dstVHgD58ombh4YWJHIfGVUyo2VUb-oCdjIRSkIwolR5r_N2wICiGWT0eZj9YZb95GaS_LGHPfriIGOvUabNM8ZKXQCrGpQ_DXXO4v8rR2QWVpcbBv6nSCRgDIgoMTDBqUviV9AipAUvctVVz1LrIL2GeO4yUlmYKLXODuDvZVgzX_OZy3dht0xqkmI3k= Construir un MVP SaaS multi-tenant rápidamente se basa en definir estrictamente las capacidades base, aprovechar el aislamiento compartido de la base de datos y mantener rutinas de indexado escalables.
David Friedman — Fundador e Ingeniero Principal, AppBrewers · LinkedIn
David Friedman fundó AppBrewers para convertir la IA agéntica en software lanzado. Construye la infraestructura que automatiza la creación y el despliegue de aplicaciones, para que los productos pasen de idea a producción en semanas, no meses. También es el creador de Conversify, una plataforma de comunicación con IA para negocios de servicios. Con sede en Malta, atendiendo clientes en Europa, EE. UU. y el Reino Unido.